Geschrieben von
Mike Wegmüller
Mike ist nicht nur Gründer der Agenza GmbH, sondern auch leidenschaftlicher Webentwickler und Digital-Liebhaber.

Schadcode, unbekannte Benutzerkonten, Weiterleitungen oder eine nicht erreichbare Website können auf einen Sicherheitsvorfall hinweisen. Handle ruhig und dokumentiere zuerst den Zustand. Eine vorschnelle Bereinigung kann Spuren vernichten oder versteckte Zugänge übersehen. Bei sensiblen Daten, einem Online-Shop oder unklarer Ursache sollte ein spezialisiertes Team übernehmen.
Begrenze den öffentlichen Zugriff, wenn weiterhin Daten abfliessen, schädliche Inhalte verteilt werden oder Besucher gefährdet sind. Verwende dafür eine kontrollierte Wartungsseite oder eine Sperre auf Hosting- oder Firewall-Ebene. Sichere vorher Logs, Zeitpunkte, verdächtige Dateien und eine Kopie des betroffenen Systems.
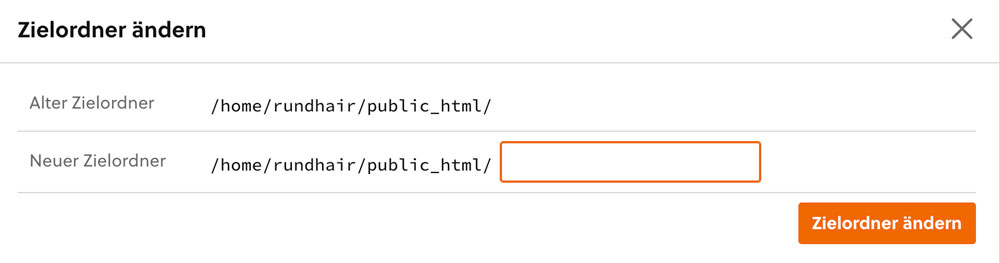
Eine vollständige Abschaltung ist nicht in jedem Fall notwendig. Entscheidend ist, den Vorfall einzudämmen und gleichzeitig Beweise für die Ursachenanalyse zu erhalten. Wenn du unsicher bist, kontaktiere deinen Hosting-Anbieter oder eine spezialisierte WordPress Agentur.
Backup vorhanden?
Ein Backup hilft nur, wenn es vor dem Einbruch erstellt wurde und nachweislich sauber ist. Stelle es zuerst in einer isolierten Umgebung wieder her. Aktualisiere danach WordPress, Plugins und Themes, ändere Zugangsdaten und schliesse die ursprüngliche Schwachstelle. Sonst kann die Website erneut kompromittiert werden.
Erstelle vor Änderungen eine vollständige Sicherung von Dateien und Datenbank. Ersetze WordPress Core anschliessend durch eine verifizierte Version aus der offiziellen Quelle. Vorhandene Konfigurationen und Inhaltsverzeichnisse müssen separat geprüft werden.
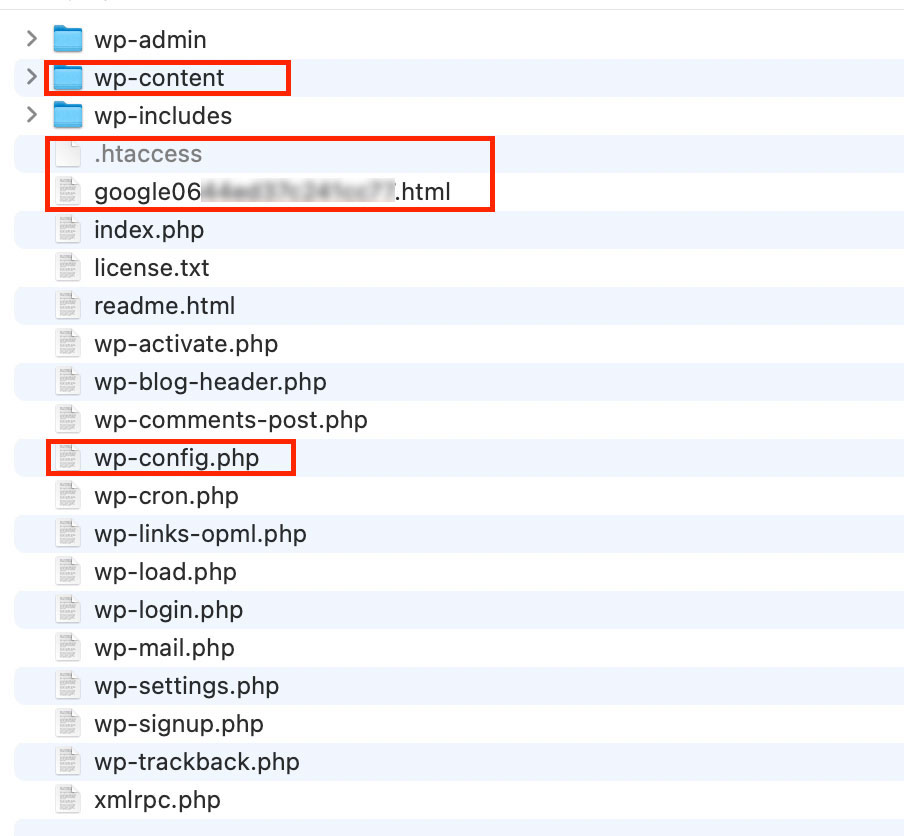
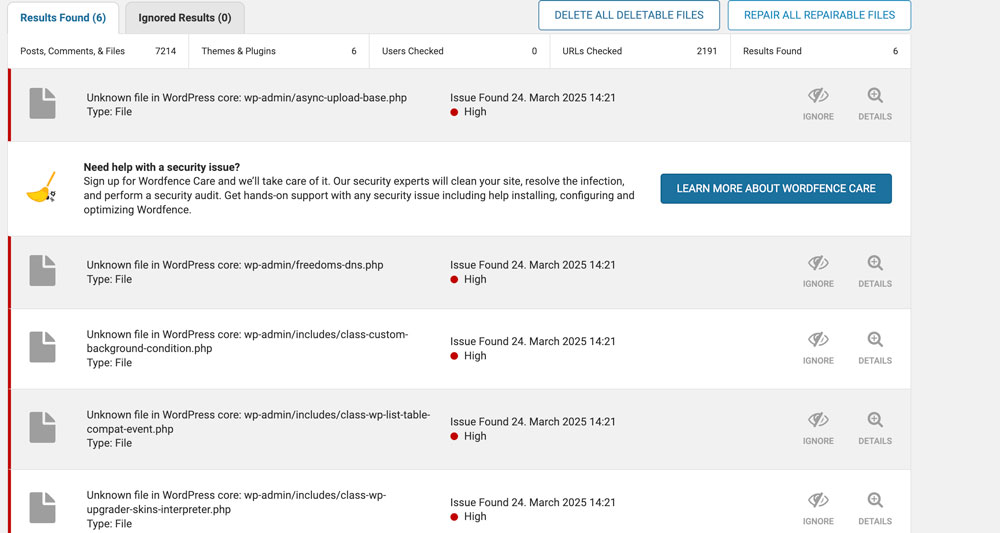
Auch Dateien ausserhalb des WordPress Core können verändert oder neu angelegt worden sein. Prüfe Zeitstempel, Dateihashes, unbekannte Dateien, geplante Aufgaben und Konfigurationsänderungen. Bei einem produktiven System sollte diese Analyse dokumentiert werden.
Lade die aktuelle Version von WordPress.org herunter und verifiziere die Quelle. Plugins und Themes sollten ebenfalls aus vertrauenswürdigen Quellen neu installiert oder mit bekannten sauberen Versionen verglichen werden.
Der Austausch von Core-Dateien ist nur ein Teil der Bereinigung. Datenbank, Benutzerkonten, Plugins, Themes, Uploads, geplante Aufgaben und Serverkonfiguration müssen ebenfalls geprüft werden.
Prüfe Plugins, Themes, Uploads und die Datenbank auf unbekannte Einträge, verschleierte Dateien, kürzlich erfolgte Änderungen und Komponenten ohne nachvollziehbare Herkunft. Kontrolliere auch Benutzerkonten, geplante Aufgaben, Weiterleitungen und externe Integrationen. Ein automatischer Scan ist hilfreich, ersetzt aber keine Ursachenanalyse.
Schalte die Website erst wieder öffentlich, wenn Dateien und Datenbank geprüft, Zugänge abgesichert, Updates eingespielt und die ursprüngliche Schwachstelle geschlossen wurden. Teste Formulare, Zahlungen, Benutzerkonten und wichtige Schnittstellen in einer kontrollierten Umgebung.
Entferne unbekannte Benutzerkonten und prüfe Rollen sowie Administratorrechte. Ändere alle relevanten Zugangsdaten erst auf einem vertrauenswürdigen Gerät. Dazu gehören WordPress, Hosting, SFTP, Datenbank, E-Mail-Konten und verbundene Dienste. Erneuere zusätzlich die WordPress Sicherheitsschlüssel und beende bestehende Sitzungen.
Führe einen vollständigen Sicherheitsscan durch und kontrolliere die Ergebnisse manuell. Richte danach Schwachstellen-Monitoring, Firewall-Regeln, Benachrichtigungen und eine Zwei-Faktor-Authentifizierung ein. Das gewählte Sicherheitswerkzeug muss zur Hosting-Umgebung und zum Schutzkonzept passen.
Nach der Bereinigung folgt die Ursachenanalyse. Dokumentiere den Eintrittsweg, alle vorgenommenen Änderungen und die betroffenen Daten. Prüfe bei einem möglichen Verlust von Personendaten zudem die anwendbaren Informations- und Meldepflichten.
Halte WordPress, Plugins, Themes und die Serverumgebung aktuell. Kritische Sicherheitslücken sollten priorisiert und zeitnah geschlossen werden. Nicht benötigte Komponenten werden entfernt.
Verwende individuelle Benutzerkonten, starke Passwörter, minimale Berechtigungen und Zwei-Faktor-Authentifizierung. Begrenze Anmeldeversuche und überwache administrative Änderungen.
Eine Web Application Firewall, eine passende Content Security Policy sowie Schutz vor Brute-Force- und DDoS-Angriffen reduzieren die Angriffsfläche. Die Konfiguration muss zur Website, zu eingebundenen Diensten und zum Hosting passen.
Backups sollten automatisiert, getrennt vom produktiven System und für einen definierten Zeitraum aufbewahrt werden. Teste die Wiederherstellung regelmässig. Ergänze dies mit Uptime-, Schwachstellen- und Integritätsmonitoring.
Jeder Vorfall ist anders. Eine wirksame Bereinigung entfernt nicht nur sichtbare Symptome, sondern identifiziert den Eintrittsweg, schützt Beweise und verhindert eine erneute Kompromittierung. Bei Online-Shops, Mitgliederbereichen oder sensiblen Daten empfehlen wir professionelle Unterstützung.
Agenza unterstützt bei Analyse, Bereinigung, Wiederherstellung und der anschliessenden Härtung von WordPress Websites. Dazu gehören unter anderem Monitoring, Content Security Policy, Firewall-Regeln, Schutz vor Brute-Force- und DDoS-Angriffen sowie zeitnahes Patchen kritischer Schwachstellen.
Mike Wegmüller

Webentwicklung ist mehr als schönes Design. Sie kann zur Schaltzentrale für Kommunikation und Prozesse werden.

Tauche ich mit meinem Unternehmen auch in der KI-Suche auf? Wie werde ich jetzt am besten gefunden? Brauche ich noch SEO für meine Website? Diese Fragen stellen sich nicht nur wir, sondern auch unsere KundInnen.
Für uns gehören Suchmaschinenoptimierung und Webdesign untrennbar zusammen. Warum wir das so empfinden, erklären wir dir in diesem Blogbeitrag.